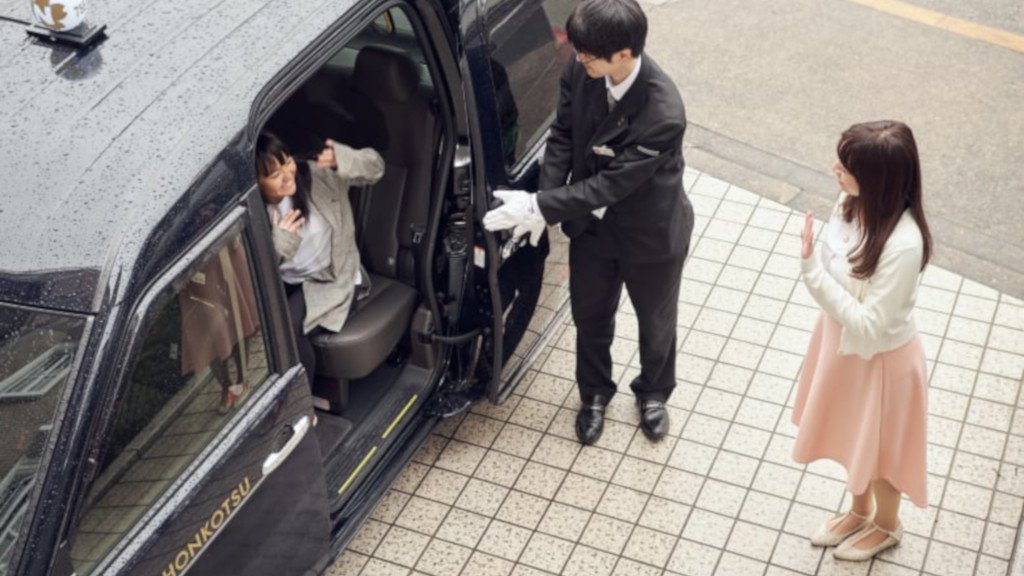
Αξίζει να θυμόμαστε ότι, όταν οι επιχειρήσεις πλήττονται από κακόβουλο λογισμικό, οι συνέπειες συχνά εκτείνονται πολύ πέρα από το τμήμα πληροφορικής. Ενώ οι ομάδες ασφάλειας μπορεί να είναι αυτές που εργάζονται όλη τη νύχτα για να περιορίσουν τη ζημιά, οι πελάτες συχνά υφίστανται το μεγαλύτερο βάρος της διαταραχής. Αυτό συνέβη όταν μια μόλυνση από κακόβουλο λογισμικό έπληξε τη μεγαλύτερη εταιρεία ταξί της Ιαπωνίας, τη Nihon Kotsu. Για να περιορίσει την επίθεση, η εταιρεία αναγκάστηκε να θέσει τα συστήματά της εκτός λειτουργίας, κάτι που σήμαινε επίσης την αναστολή των υπηρεσιών κρατήσεων και αποστολής οχημάτων, με αποτέλεσμα να παραλύσουν ουσιαστικά οι δραστηριότητές της και να μείνουν οι πελάτες χωρίς μεταφορικό μέσο. Με βάση το ρεπορτάζ του Security Affairs, η Nihon Kotsu ανακοίνωσε στις 13 Ιουλίου 2026 ότι τα εσωτερικά της συστήματα υπέστησαν μη εξουσιοδοτημένη εξωτερική πρόσβαση που συνοδεύτηκε από μόλυνση από κακόβουλο λογισμικό τις πρώτες πρωινές ώρες του Σαββάτου, 11 Ιουλίου. «Πρόσφατα διαπιστώσαμε ότι τα εσωτερικά μας συστήματα υπέστησαν μη εξουσιοδοτημένη εξωτερική πρόσβαση. Ζητούμε ειλικρινά συγγνώμη για τη μεγάλη ταλαιπωρία και ανησυχία που προκάλεσε αυτό στους πελάτες μας, στους επιχειρηματικούς μας εταίρους και σε όλα τα άλλα εμπλεκόμενα μέρη», αναφέρει η ανακοίνωση της εταιρείας. «Μόλις εντοπίσαμε τη μη εξουσιοδοτημένη πρόσβαση, λάβαμε αμέσως έκτακτα μέτρα, συμπεριλαμβανομένης της διακοπής λειτουργίας των συστημάτων, προκειμένου να αποτρέψουμε περαιτέρω ζημίες. Ως αποτέλεσμα, το σύστημα διαχείρισης ηλεκτρονικών παραγγελιών και κρατήσεων ενοικιαζόμενων αυτοκινήτων, η τηλεφωνική υπηρεσία αποστολής ταξί, καθώς και ορισμένα εσωτερικά συστήματα δεν είναι προς το παρόν προσωρινά διαθέσιμα.» Η ιαπωνική εταιρεία δίνει προτεραιότητα στην ασφαλή αποκατάσταση του συστήματος και θα παρέχει ενημερώσεις καθώς προχωρά η έρευνα. Η εταιρεία προειδοποίησε επίσης τους πελάτες να αγνοούν ύποπτα μηνύματα ηλεκτρονικού ταχυδρομείου ή μηνύματα που προσποιούνται ότι προέρχονται από την εταιρεία. Credit: Nihon Kotsu