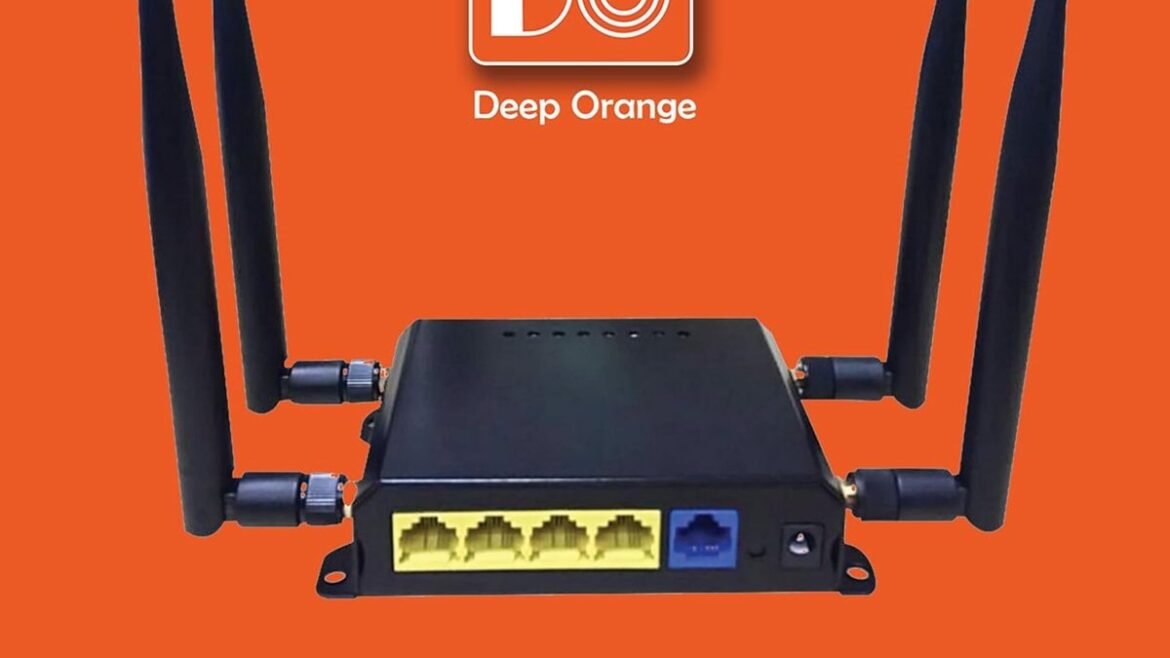
Μια αμερικανική εταιρεία κυβερνοασφάλειας αποκάλυψε επιπλέον «πίσω πόρτες» σε δρομολογητές Wi-Fi του κινεζικού κατασκευαστή Zbtlink. Νωρίτερα αυτό το μήνα, η εταιρεία VulnCheck είχε αποκαλύψει την πίσω πόρτα «Endlessdoors» σε μια ευρεία γκάμα δρομολογητών της Zbtlink. Μετά από διεξοδική έρευνα, η εταιρεία αναφέρει ότι ανακάλυψε δύο επιπλέον backdoors, τις «SpeakingStone» και «DarkLantern», σε άλλα μοντέλα δρομολογητών του ίδιου κατασκευαστή. Τα ευρήματα αυτά εντείνουν τις ανησυχίες ότι η Zbtlink θα μπορούσε να αναλάβει κρυφά τον έλεγχο των συσκευών. Η πίσω πόρτα «SpeakingStone» παρακάμπτει τα firewalls και επικοινωνεί με τον διακομιστή cloud της Zbtlink, ο οποίος μπορεί στη συνέχεια να εκδίδει εντολές εξ αποστάσεως. Η δεύτερη πίσω πόρτα, η «DarkLantern», εκτελεί εντολές από οποιοδήποτε σημείο του διαδικτύου, καθώς εκ σχεδιασμού είναι προσβάσιμη από τον εξωτερικό κόσμο χωρίς να απαιτείται κανένας μηχανισμός πιστοποίησης ταυτότητας. Η εταιρεία κυβερνοασφάλειας αποκάλυψε τις νέες backdoors αφού αγόρασε από το Amazon ένα Wi-Fi router αξίας $88 από την Deep Orange Technology, έναν προμηθευτή με έδρα τη Νέα Υόρκη. Το προϊόν αποδείχθηκε ότι ήταν ένας δρομολογητής ZBT-WE826-T2 «λευκής ετικέτας» του κινεζικού κατασκευαστή, ο οποίος κατασκευάστηκε το 2014. (Credit: VulnCheck) Η τεχνική αυτή ονομάζεται sinkholing: όταν ένας ερευνητής αναλαμβάνει τον έλεγχο ενός εγκαταλελειμμένου command and control domain, κάθε συσκευή που επιχειρεί να επικοινωνήσει μαζί του συνδέεται αντ’ αυτού με τον ερευνητή. Η διαδικασία αυτή αποκάλυψε ότι 390 από τις 392 μοναδικές συσκευές που εντοπίστηκαν βρίσκονταν στην Κίνα και έφεραν την πίσω πόρτα SpeakingStone. Από αυτές, οι 363 ήταν προϊόντα της Zbtlink με την ταξινόμηση L3_V2_8, τα οποία αποτελούν Customer Premises Equipment (CPE) που πωλήθηκε στην China Mobile, τον μεγαλύτερο πάροχο ασύρματων υπηρεσιών της χώρας. Recommended by Our Editors FBI: Χάκερς επιστρατεύουν την AI για επιθέσεις σε κρίσιμες υποδομές των ΗΠΑ (Credit: VulnCheck) Παράλληλα, η VulnCheck σάρωσε το διαδίκτυο για δρομολογητές που φέρουν τη DarkLantern. Μέχρι στιγμής, η εταιρεία έχει εντοπίσει 203 περιπτώσεις σε 22 χώρες από 16 διαφορετικά μοντέλα δρομολογητών, με τις 103 από αυτές τις περιπτώσεις να εντοπίζονται στις ΗΠΑ. «Πρόκειται για παλαιότερα μοντέλα, και το firmware στη συσκευή δοκιμής μας δημιουργήθηκε το 2019. Πιθανότατα εντοπίζουμε το τελικό στάδιο της εγκατάστασης του DarkLantern. Η βάση των εγκατεστημένων συσκευών ήταν σχεδόν σίγουρα μεγαλύτερη», αναφέρει η έκθεση. Σημειώνεται πάντως ότι η DarkLantern μπορεί επίσης να αποκλειστεί εάν η συσκευή τοποθετηθεί πίσω από ένα firewall.