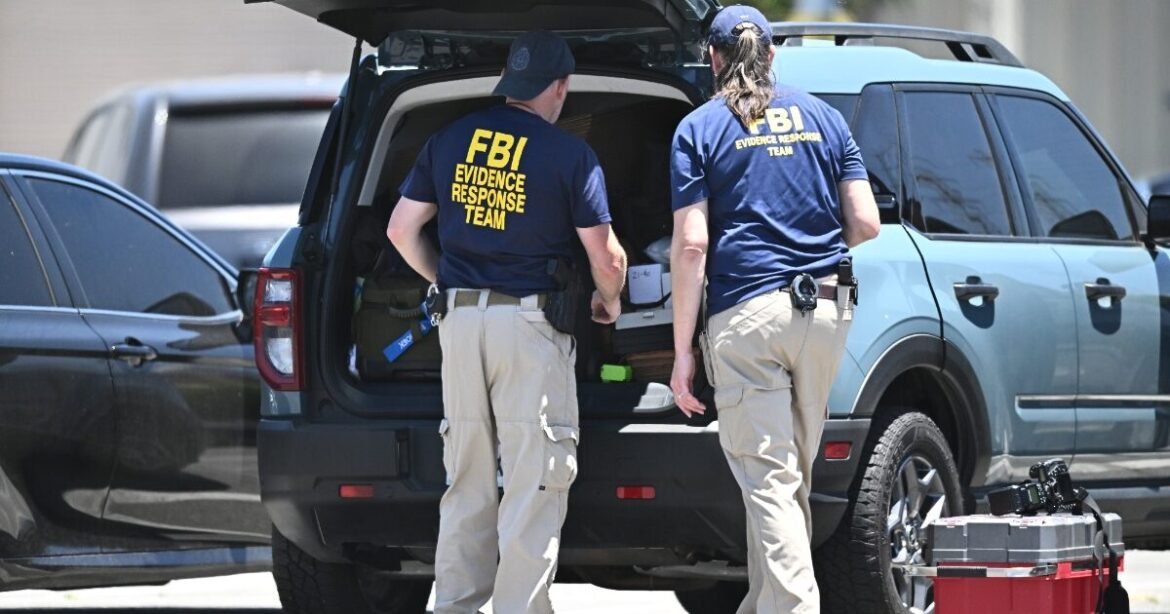
Το FBI διερευνά μια φερόμενη παραβίαση της εθνικής βάσης δεδομένων ποινικών πληροφοριών, η οποία αποτελεί ζωτικής σημασίας σύνδεσμο μεταξύ των ομοσπονδιακών, πολιτειακών και τοπικών αρχών επιβολής του νόμου, σύμφωνα με δύο άτομα που έχουν ενημερωθεί για την έρευνα. Η διείσδυση στη βάση δεδομένων του Εθνικού Κέντρου Πληροφοριών για το Έγκλημα (National Crime Information Center – NCIC) από φερόμενους χάκερ αποτελεί τη δεύτερη παρόμοια παραβίαση τους τελευταίους μήνες. Το newsletter του iEidiseis καθημερινά στο inbox σου. Κάνε εγγραφή εδώ. Η βάση δεδομένων NCIC χρησιμοποιείται από τις αρχές επιβολής του νόμου σε ολόκληρη τη χώρα για την ανταλλαγή πληροφοριών σχετικά με εντάλματα σύλληψης και ελέγχους ιστορικού. Η ανακάλυψη της πιο πρόσφατης διείσδυσης τις τελευταίες ημέρες έρχεται καθώς η κυβέρνηση Τραμπ έχει επιχειρήσει να καθησυχάσει την κοινή γνώμη σχετικά με την κυβερνοασφάλεια της χώρας, εν μέσω μιας σειράς σημαντικών διακοπών λειτουργίας που επηρέασαν τράπεζες, την Υπηρεσία Εθνικής Ασφάλειας (NSA) και το σύστημα ελέγχου εναέριας κυκλοφορίας της Ομοσπονδιακής Υπηρεσίας Αεροπορίας (FAA). Το FBI δεν απάντησε αμέσως σε αίτημα για σχολιασμό. Την Πέμπτη, αφού αξιωματούχοι του γραφείου ενημερώθηκαν για το τελευταίο περιστατικό κυβερνοασφάλειας, ο διευθυντής του FBI, Κας Πατέλ, εμφανίστηκε στο Fox News για να προβάλει το έργο του FBI στον τομέα της κυβερνοασφάλειας. Ο Πατέλ αξιοποίησε την εμφάνισή του για να συζητήσει μια επιχείρηση που ολοκληρώθηκε πριν από μήνες και είχε ως στόχο να παροτρύνει τις εταιρείες να ενημερώσουν τα συστήματά τους και να αποτρέψουν τους χάκερ από το να αποκτήσουν πρόσβαση στα ευαίσθητα δεδομένα τους. Ο Πατέλ αναφέρθηκε στην Επιχείρηση Winter Shield σαν να βρισκόταν ακόμη σε εξέλιξη και επαίνεσε τη σημερινή κυβέρνηση για την πραγματοποίηση ενημερώσεων σε βασικά συστήματα με στόχο την προστασία των κρίσιμων υποδομών της χώρας. «Και άλλες κυβερνήσεις θα μπορούσαν να είχαν πραγματοποιήσει αυτές τις ενημερώσεις, αλλά δεν το έκαναν», δήλωσε. «Παραμένουμε ένα βήμα μπροστά από τις εξελίξεις και καλύπτουμε τον χαμένο χρόνο». Η βάση δεδομένων NCIC είναι ένα από τα σημαντικότερα συστήματα ανταλλαγής πληροφοριών στις αρχές επιβολής του νόμου, δήλωσε στο CNN πρώην αξιωματούχος του FBI, ο οποίος είχε ηγηθεί ερευνών για εγκληματικές ομάδες στον κυβερνοχώρο. «Καθημερινά, αστυνομικοί σε ολόκληρη τη χώρα βασίζονται στο NCIC για να εντοπίζουν καταζητούμενους φυγάδες, να ελέγχουν αν εκκρεμούν εντάλματα σύλληψης και να αποκτούν πρόσβαση σε πληροφορίες που μπορούν να επηρεάσουν άμεσα την ασφάλεια των αστυνομικών και του κοινού. Η ανησυχία μου δεν αφορά απλώς το αν οι χάκερ απέκτησαν πρόσβαση σε ευαίσθητες πληροφορίες, αν και αυτό αποτελεί πρόβλημα, αλλά το αν θα μπορούσαν να αλλοιώσουν την ακρίβεια των πληροφοριών στις οποίες βασίζονται οι αστυνομικοί». Προηγούμενες επιθέσεις χάκερ Μια επίθεση τον Σεπτέμβριο από μια ομάδα με την ονομασία ShinyHunters είχε ως στόχο ευαίσθητα προσωπικά δεδομένα υπαλλήλων από έναν ιστότοπο του FBI για θέσεις εργασίας. Ένας Καναδός ερευνητής κυβερνοασφάλειας και συγγραφέας συνελήφθη και αντιμετωπίζει κατηγορίες που σχετίζονται με την παραβίαση από την ομάδα ShinyHunters. Μετά την παραβίαση από την ομάδα ShinyHunters, ορισμένοι υπάλληλοι του FBI αισθάνθηκαν ότι δεν είχαν ενημερωθεί επαρκώς σχετικά με το αν είχαν επηρεαστεί από την κλοπή δεδομένων και ότι οι πόροι ασφαλείας που προσφέρονταν στα θύματα ήταν ανεπαρκείς, όπως είχε μεταδώσει προηγουμένως το CNN. Σε μια παλαιότερη παραβίαση, το 2023, χάκερ παραβίασαν ένα σύστημα υπολογιστών που χρησιμοποιούσε το γραφείο του FBI στη Νέα Υόρκη για έρευνες σχετικά με τη σεξουαλική εκμετάλλευση παιδιών, συμπεριλαμβανομένου ενός συστήματος που χρησιμοποιούνταν για την αποθήκευση εικόνων σχετικών με την έρευνα για τον Τζέφρι Έπσταϊν, όπως είχε μεταδώσει προηγουμένως το CNN.