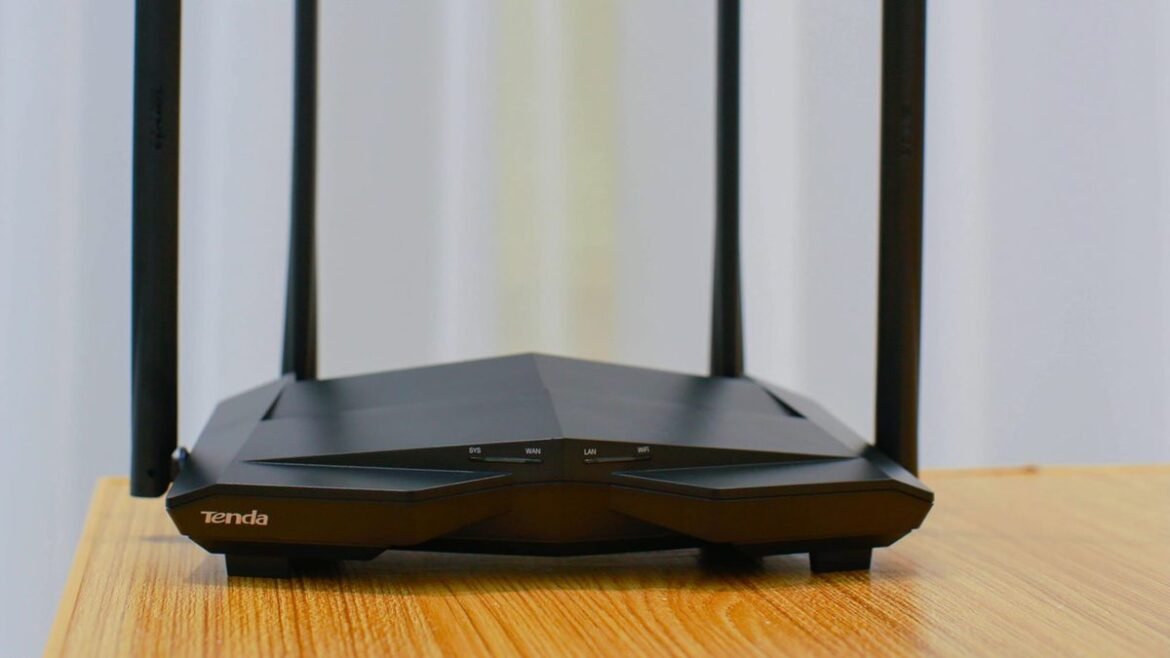
Εντοπίστηκε μια μη τεκμηριωμένη «κερκόπορτα» στο firmware ορισμένων δρομολογητών Wi-Fi της Tenda, η οποία παρέχει στους χάκερς έναν εύκολο τρόπο να αποκτήσουν τον έλεγχο των συσκευών. Ένας ανώνυμος ερευνητής ασφάλειας ανακάλυψε την απειλή σε πέντε εκδόσεις firmware, σύμφωνα με έκθεση του CERT Coordination Center, μιας αρχής στον τομέα της κυβερνοασφάλειας στις ΗΠΑ. Οι δρομολογητές της Tenda διαθέτουν μια διαδικτυακή διεπαφή που επιτρέπει στους ιδιοκτήτες να ρυθμίζουν και να διαχειρίζονται τις συσκευές, ακόμη και εξ αποστάσεως. Η διαδικτυακή διεπαφή απαιτεί κανονικά όνομα χρήστη και κωδικό πρόσβασης για την πρόσβαση. Ωστόσο, αποδεικνύεται ότι είναι δυνατό να παρακαμφθεί η διαδικασία πιστοποίησης εισάγοντας έναν εναλλακτικό κωδικό πρόσβασης, χωρίς να απαιτείται όνομα χρήστη. Αυτή η μη τεκμηριωμένη λειτουργία ελέγχει μια «εναλλακτική τιμή κωδικού πρόσβασης από τη διαμόρφωση της συσκευής. Μια επιτυχής αντιστοίχιση παρέχει πρόσβαση επιπέδου διαχειριστή (role=2) και δημιουργεί μια έγκυρη συνεδρία», αναφέρει η έκθεση για την ευπάθεια. «Αυτός ο μηχανισμός πιστοποίησης μέσω της πίσω πόρτας δεν είναι τεκμηριωμένος ούτε ορατός μέσω οποιασδήποτε διαχειριστικής διεπαφής.» Αυτός ο εναλλακτικός κωδικός πρόσβασης φαίνεται να είναι απλά το «rzadmin», το οποίο έχει τεκμηριωθεί σε προηγούμενη έρευνα ασφάλειας. Το άλλο εμφανές πρόβλημα είναι η απουσία ενημερωμένης έκδοσης κώδικα. «Δυστυχώς, δεν καταφέραμε να επικοινωνήσουμε με τον προμηθευτή για να συντονίσουμε την αντιμετώπιση αυτής της ευπάθειας», αναφέρει η έκθεση του CERT. Η εταιρεία Tenda, με έδρα την Κίνα, δεν έχει απαντήσει σε αίτημα για σχόλιο, με αποτέλεσμα ο σκοπός της πίσω πόρτας να παραμένει ασαφής. Ωστόσο, υπάρχουν εικασίες ότι παρέμεινε κατά λάθος στο firmware ως μέρος ενός εργαλείου εντοπισμού σφαλμάτων. Εν τω μεταξύ, η έκθεση ευπάθειας του CERT αναφέρει ότι η πίσω πόρτα έχει εντοπιστεί σε πέντε εκδόσεις firmware, οι οποίες φαίνεται να χρησιμοποιούνται σε πέντε παλαιότερους δρομολογητές της Tenda, εκ των οποίων κάποιοι φαίνεται να έχουν αποσυρθεί από την αγορά. US_FH1201V1.0BR_V1.2.0.14(408)_EN_TD στο FH1201 High Power AC1200 Dual Band Wireless Router. US_W15EV1.0br_V15.11.0.5(1068_1567_841)_EN_TDE στο W15E v2.0 AC1200 Wireless Hotspot Router. US_AC10V1.0re_V15.03.06.46_multi_TDE01 στο AC10 v1.0 AC1200 Smart Dual-Band Gigabit router. US_AC5V1.0RTL_V15.03.06.48_multi_TDE01 στο AC5 v1.0 AC1200 Smart Dual-Band router. US_AC6V2.0RTL_V15.03.06.51_multi_T στο AC6 router v1.0 AC1200 router. Για να επιλυθεί το πρόβλημα, το CERT προτρέπει τους επηρεαζόμενους ιδιοκτήτες να απενεργοποιήσουν την απομακρυσμένη διαχείριση μέσω διαδικτύου στο δρομολογητή και να αλλάξουν την προεπιλεγμένη διεύθυνση IP του LAN, ώστε να αποτρέψουν την ανίχνευση της συσκευής από αυτοματοποιημένα προγράμματα σάρωσης. Ωστόσο, για τους χρήστες με λιγότερες τεχνικές γνώσεις, ίσως είναι ευκολότερο να αγοράσουν απλά ένα νέο router.