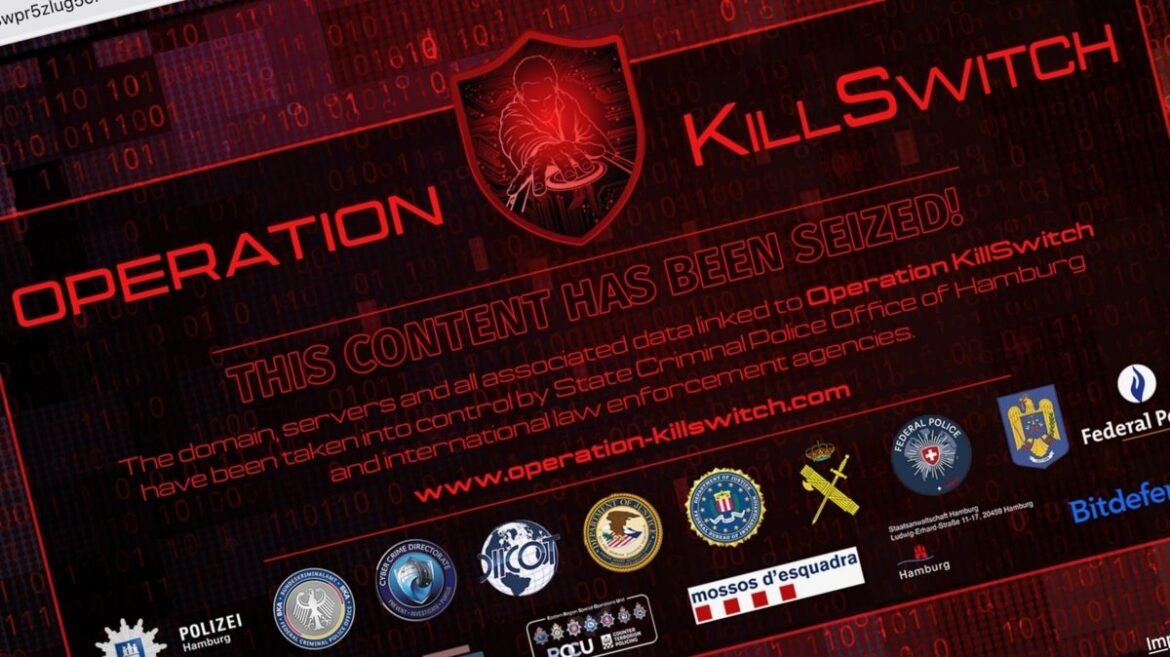
Οι ευρωπαϊκές αστυνομικές αρχές υποστηρίζουν ότι ένας 16χρονος είναι ο ηγέτης μιας ομάδας ransomware με την ονομασία KillSec, η οποία επιχείρησε να εκβιάσει εκατοντάδες επιχειρήσεις και οργανισμούς. Παράλληλα, η Europol αναφέρει ότι η έρευνα οδήγησε στο κλείσιμο του ιστότοπου της KillSec στο dark web, ο οποίος έχει έκτοτε αντικατασταθεί από μια επίσημη ειδοποίηση κατάσχεσης. Στην έρευνα συμμετείχε και η Ελληνική Αστυνομία. «Ο φερόμενος ως διαχειριστής και κύριος υπεύθυνος είναι μόλις 16 ετών», ανέφερε η Europol. Οι ερευνητές εντόπισαν επίσης έναν ακόμη έφηβο, ο οποίος έκλεισε τα 18 τον περασμένο μήνα, ως τον βασικό προγραμματιστή της KillSec. Ένας τρίτος ύποπτος ταυτοποιήθηκε ως ο διαπραγματευτής της ομάδας, ενώ ένας τέταρτος ενεργούσε ως «affiliate», δηλαδή ως αγοραστής που μίσθωνε πρόσβαση στις επιθέσεις ransomware της KillSec. Σύμφωνα με τη Europol, «οι αρχές διενήργησαν οκτώ έρευνες σε κατοικίες στην Ισπανία, την Ελλάδα, τη Ρουμανία και το Ηνωμένο Βασίλειο, προχωρώντας σε τρεις συλλήψεις, καθώς και σε κατασχέσεις αποδεικτικών και περιουσιακών στοιχείων». Στις έρευνες συμμετείχε και το FBI, το οποίο ανακοίνωσε την κατάσχεση «τουλάχιστον 110 terabytes δεδομένων», αποτρέποντας έτσι την περαιτέρω πρόσβαση σε αυτά από εγκληματίες. Επιπροσθέτως, το Υπουργείο Δικαιοσύνης των ΗΠΑ ανακοίνωσε ότι ένας από τους συλληφθέντες είναι ο Fouad Eltibrizi (γνωστός και ως Archduke), Ολλανδός υπήκοος, ο οποίος συνελήφθη την Τετάρτη στο Ηνωμένο Βασίλειο. Οι ΗΠΑ ετοιμάζονται να ζητήσουν την έκδοσή του προκειμένου να αντιμετωπίσει κατηγορίες για παραβίαση υπολογιστικών συστημάτων. «Σε περίπτωση καταδίκης, αντιμετωπίζει μέγιστη ποινή φυλάκισης 10 ετών», ανέφερε το υπουργείο, ενώ η ηλικία του δεν έχει διευκρινιστεί. Η Europol επισημαίνει ότι η ομάδα KillSec, η οποία δραστηριοποιείται από το 2024, βρίσκεται πίσω από 1.000 κυβερνοεπιθέσεις, εκ των οποίων περίπου οι μισές ήταν επιτυχείς. Η οργάνωση έγινε γνωστή για τη διείσδυση σε εταιρικά δίκτυα μέσω της εκμετάλλευσης ευπαθειών λογισμικού ή λανθασμένων ρυθμίσεων σε διακομιστές, προκειμένου στη συνέχεια να διοχετεύσει ransomware για την κρυπτογράφηση των υπολογιστών. Η ομάδα χρησιμοποιεί επίσης την τακτική της «διπλής εκβίασης» για την απόσπαση ευαίσθητων πληροφοριών. «Τα θύματα κατονομάζονταν στον ιστότοπο διαρροών της ομάδας στο dark web και απειλούνταν με τη δημοσιοποίηση των δεδομένων τους, εκτός αν κατέβαλλαν λύτρα. Σε περίπτωση που ένα θύμα δεν πλήρωνε, τα κλεμμένα αρχεία μπορούσαν να διατεθούν για δωρεάν λήψη», πρόσθεσε η Europol. Οι αρχές ξεκίνησαν να ερευνούν την ομάδα στις αρχές του περασμένου έτους, γεγονός που οδήγησε στην κατάσχεση πέντε βασικών διακομιστών. Τέλος, όπως ανέφερε η αστυνομία της Γερμανίας, «οι ερευνητές αποκάλυψαν επίσης τον τρόπο με τον οποίο η ομάδα χρησιμοποιούσε την τεχνητή νοημοσύνη για να δημιουργήσει και να λειτουργήσει την υποδομή του ransomware της, καθώς και για να εντοπίσει πιθανά θύματα».